
Мій другий SaaS: AfterPack — сучасний обфускатор JavaScript
Кожен вебзастосунок віддає свій код кожному відвідувачеві. Логіка пейволу, правила ціноутворення, перевірка ліцензії в десктопній програмі, античит у грі — усе це потрапляє на пристрій користувача. А в 2026 році будь-хто може вставити цей бандл у ШІ-агента й за кілька хвилин отримати чистий код, який легко правити, і разом із ним — патч в один рядок, що відмикає ваш пейвол.
Учора я запустив AfterPack — мій другий SaaS після DataUnlocker і сучасний обфускатор JavaScript, створений саме для цього. Він не вдає, що ваш код нечитабельний: якщо мати досить часу, прочитати можна будь-який обфускований код. Натомість він переписує продакшн-бандл так, що з кожною збіркою виходить інша програма, а всередині Cloudflare Worker — з кожним запитом. Патч, написаний під сьогоднішній реліз, просто не підійде до завтрашнього. Уперше я оголосив про AfterPack у січні, коли відкрив лише список очікування.
Уявіть замок. Хто дуже захоче, той його один раз відімкне. Але якщо замок щоночі змінюється, учорашній скопійований ключ — просто шматок металу.
Так це виглядає на реальній функції. Сьогодні вранці я тричі прогнав її через AfterPack 0.2.1 з пресетом medium:
Та сама функція, ті самі результати, три різні програми. Патчу, написаному для збірки №1, у збірці №2 нема за що зачепитися — а збірку №2 ваші користувачі отримають уже з наступним деплоєм.
Навіщо обфускувати JavaScript, якщо ШІ однаково його прочитає?
Бо прочитати код — уже не найдорожча частина роботи. Важить інше: як довго прочитане лишається корисним.
Угадайте, скільки часу знадобилося Claude Code, щоб відновити чистий код із власних флагманських демо двох популярних обфускаторів? 10 хвилин. Один промпт на чотири абзаци, Claude Opus 4.6. Я провів цей експеримент у травні, і ті моделі вже відстали на покоління. Мініфікація теж ніколи особливо нічого не ховала: «витік вихідного коду» Claude Code був читабельним бандлом, який лежав на npm від самого запуску.
Тож питання вже інше. Не «чи може хтось прочитати мій код?» — може. А «яка частина цієї роботи ще знадобиться для мого наступного релізу?» З найпопулярнішим обфускатором із відкритим кодом — майже вся: він щоразу видає однакові шаблони коду, а безкоштовні деобфускатори вже мають для них готові розпізнавачі. З AfterPack менше ніж 6% того, що деобфускатор відновив з однієї збірки, ще спрацьовувало на наступній (за нашим вимірюванням у вересні 2026 року, методика).
Кому потрібен обфускатор JavaScript?
Усім, хто віддає користувачам код і не хоче, щоб його змінювали:
- SaaS-застосункам із пейволами, обмеженнями функцій і логікою ціноутворення на фронтенді
- Браузерним іграм, де чит — це просто патч із фан-базою
- Браузерним розширенням і застосункам на Electron із перевіркою ліцензії
- Антифрод- і антибот-скриптам, які працюють лише доти, доки боти їх не розуміють
- Сайтам, що їх парсять, клонують або «покращують» чужими розширеннями
Від DataUnlocker до AfterPack
Історія AfterPack почалася не з AfterPack. У 2017 році я написав статтю про те, як урятувати вебаналітику від блокувальників реклами, і з неї виріс DataUnlocker — мій перший SaaS, який перевалив за 400 клієнтів без жодної копійки на маркетинг.
У DataUnlocker 1.0 було слабке місце: блокувальники навчилися його обходити. DataUnlocker 2.0 розв'язав цю проблему: він вплітає свій скрипт Defender у власний JavaScript сайту, тож вирізати Defender можна, лише зламавши сам сайт. Щоб цей скрипт ніхто не впізнав, DataUnlocker знадобився обфускатор — і в 2024 році я почав його писати.
Розробка із ШІ зробила посильним для однієї людини зовсім новий рівень складності, і без цього AfterPack не з'явився б. Більшу частину його рушія на Rust я написав, керуючи ШІ-агентами, хоча до того майже не торкався цієї мови. Про це я писав окремо. Такий самий агент, що розплутує бандл за 10 хвилин, ночами намагався зламати код ранніх версій AfterPack, і кожна його вдала спроба перетворювалася на виправлення.
Десь на цьому шляху до мене дійшло. Блокувальник реклами шукає на сайті щось стале й чіпляється за нього: URL скрипту, назву класу, функцію. Так само працює чит у грі. І юзерскрипт, що знімає пейвол, і CSS-селектор скрапера, і розширення, яке вбудовується у вашу сторінку, і ШІ-агент, якого попросили пропатчити ваш застосунок. Аналітика була лише вузьким шматочком значно більшої проблеми: усе, що ви віддаєте в браузер, лишається мішенню, доки стоїть на місці.
Куди рухається AfterPack
JavaScript — крок перший. Далі — маскування мережевого трафіку: API-запити та відповіді проходитимуть через кодек, який змінюється з кожною збіркою. Після цього — HTML і CSS: назви класів, структура DOM і селектори в кожній збірці інші, а сторінка виглядає й працює точно так само.
Саме тут AfterPack і DataUnlocker сходяться. DataUnlocker уже відповідає за мережевий бік, а AfterPack із кожною збіркою по-новому переписує код, згодом — і розмітку. Разом вони не залишають у вебзастосунку нічого сталого, за що можна зачепитися: ні постійного селектора для косметичного фільтра, ні постійної функції для патча, ні постійного URL для списку блокування.
Чи стане це одним продуктом, чи двома, я поки не певен. Можу помилятися і щодо того, як швидко все до цього дійде: поліморфні HTML і CSS, які ніколи не ламають верстку, — складна задача.
Як спробувати AfterPack
Після збірки запустіть у своєму проєкті одну команду:
npx afterpack@latestВона знаходить результат збірки (dist/, .next/, build/, out/ тощо), переписує його на місці та зберігає резервну копію — npx afterpack@latest restore відкочує зміни. Щоб AfterPack запускався з кожною збіркою, є плагіни для Next.js, Vite, webpack, Astro, Nuxt, SvelteKit, Vue, Angular, Electron та інших.
Цей блог теж проходить через AfterPack. Це сайт на Next.js, і вся інтеграція — одна обгортка в next.config.ts: withAfterpack(config). Відкрийте DevTools і подивіться :)
Нічого не треба встановлювати:
- Playground: вставте функцію, оберіть пресет і подивіться результат. Усе працює у вашому браузері, тож код не залишає сторінки.
- Сканер сайтів: показує, що вже видає назовні JavaScript будь-якого сайту — публічні source maps, читабельну логіку, ключі, які витекли.
- Ваш агент для програмування: вставте
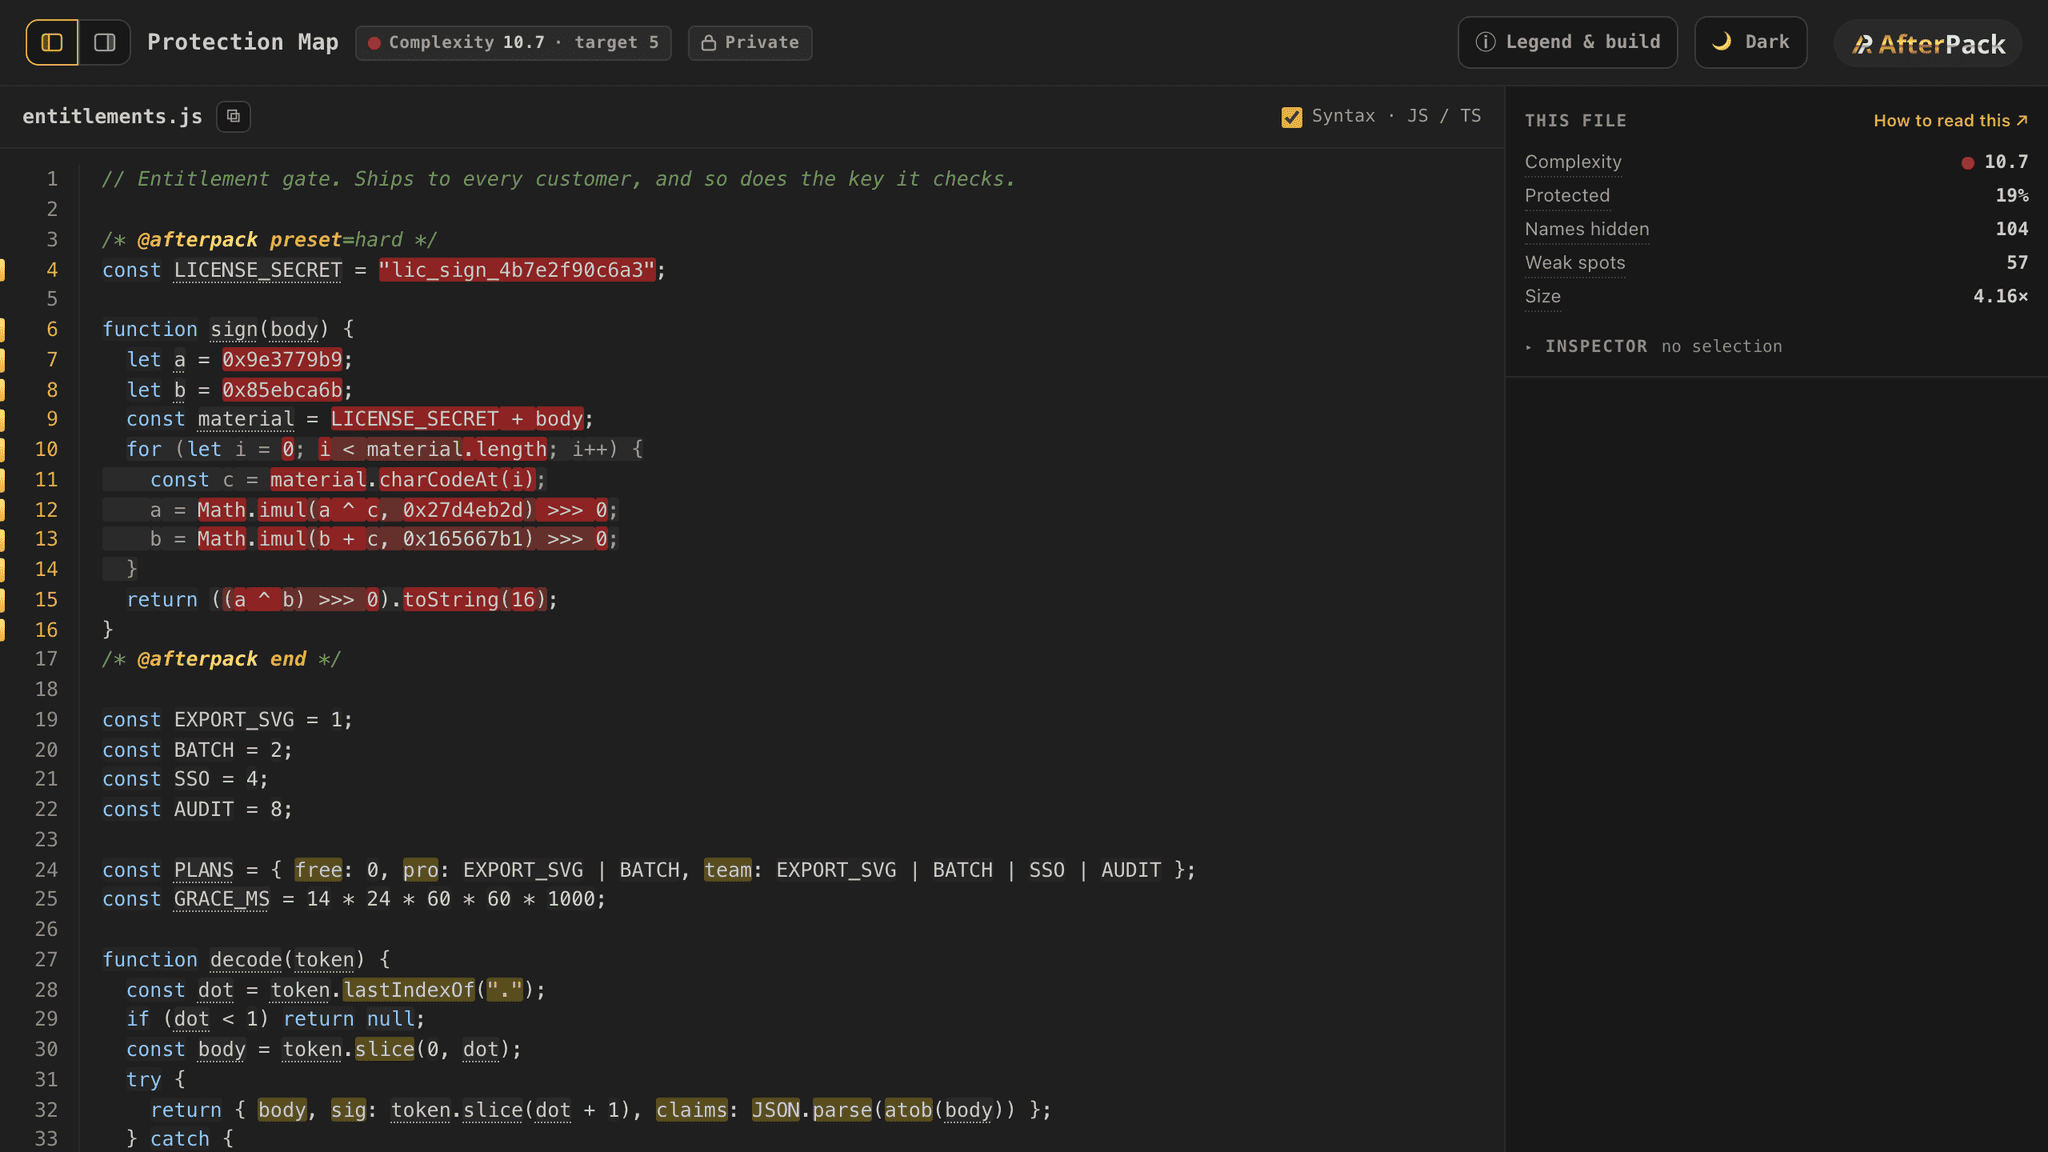
Add AfterPack to this project: read afterpack.dev/llms.txt, follow the quickstart for my framework, then run a production build and show me the Protection Map.
Protection Map — це ваш вихідний код у вигляді звіту, де кожен токен розфарбовано залежно від того, наскільки сильно його перетворили:
CLI і плагіни мають відкритий код під ліцензією Apache-2.0, а локальний рушій безкоштовний. Pro додає хмарні збірки й посилений захист для коду, який справді важливий, — від $49 на місяць (тарифи).
Чого AfterPack не вміє
Він не вміє ховати секрети. Усе, чим ваш код користується під час роботи, може побачити кожен, хто запустить його у своєму браузері, тож API-ключам місце на вашому сервері. Ще він не змусить нікого забути вже прочитане — лише перетворить наступний реліз на нову задачу. І захист має свою ціну: на реальних бандлах стандартний пресет light після gzip дає 1,9–2,4× від вхідного розміру.
Версія на 52 секунди
Якщо вам зручніше дивитися, ніж читати:
З DataUnlocker я пройшов шлях від статті 2017 року до 400 клієнтів. AfterPack — лише день від роду. Якщо ви віддаєте користувачам JavaScript і не хочете, щоб його хтось патчив, спробуйте AfterPack на своєму коді та напишіть, що завадило, — я читаю кожне issue на GitHub.
На цьому етапі ваша допомога була б неоціненною, а це лише кілька кліків: підпишіться на AfterPack у Telegram, X, LinkedIn чи Reddit або поставте зірку на GitHub. Дякую!